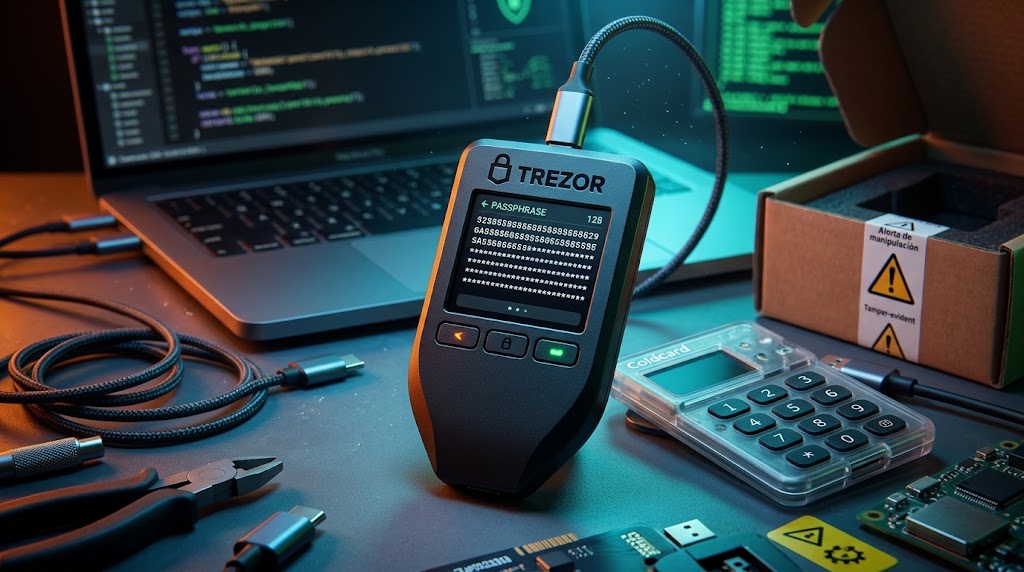
El fabricante de billeteras de hardware Trezor amplió el límite máximo de su passphrase a 128 caracteres. La actualización, anunciada formalmente el primero de noviembre de 2026, sustituye el tope previo de 50 caracteres y busca reforzar la custodia frente a vectores de extracción física o lógica.
La modificación técnica opera dentro de la interfaz Trezor Suite en combinación con versiones de firmware actualizadas. En dispositivos que conservan compilaciones anteriores, el software mantendrá la restricción histórica sin admitir extensiones superiores.
La arquitectura del estándar BIP-39 contempla esta función adicional como un componente criptográfico que no se almacena en el microcontrolador. Comprender qué es una passphrase resulta crítico para los usuarios, pues este mecanismo genera una billetera oculta totalmente distinta a partir de la misma semilla de recuperación.
Si un atacante sustrae las doce o veinticuatro palabras maestras, no podrá acceder al saldo derivado sin ingresar la cadena exacta. Cualquier variación ortográfica o de espaciado deriva en una cuenta vacía, impidiendo confirmaciones de error en pantalla.
La compañía vinculó directamente este despliegue con los incidentes de seguridad reportados en julio de 2026 sobre dispositivos Coldcard. En dicho evento, un fallo de firmware redujo la entropía en la generación de claves mnemónicas, facilitando que ciberdelincuentes reconstruyeran frases de recuperación vulnerables.
Durante el análisis forense posterior a las sustracciones, se detectó que los usuarios protegidos mediante claves secundarias complejas evitaron la pérdida total de activos. En respuesta a brechas similares, investigadores rescataron 52 bitcoin expuestos mediante operaciones coordinadas que transfirieron los saldos a entidades fiduciarias.
En paralelo al ajuste de longitud, Trezor emitió advertencias sobre su propia cadena de suministro tras detectar anomalías físicas. La empresa instó a mover fondos por sospecha de intervención a quienes compraron dispositivos mediante el distribuidor CryptoBilis a partir de marzo de 2026.
Un cliente radicado en Indonesia reportó haber localizado un presunto implante físico en un modelo Trezor Safe 5. Dicho módulo habría tenido la capacidad técnica de registrar datos proyectados en el display y transmitir la información mediante redes celulares.
Trezor declaró que no ha tenido acceso al hardware comprometido para verificar los componentes internos. Asimismo, el fabricante señaló que no constan reportes confirmados de pérdidas financieras asociadas a este vector específico de distribución.
Los propietarios de unidades distribuidas por intermediarios bajo revisión deben verificar la integridad del embalaje y actualizar de inmediato el entorno operativo para aplicar los nuevos parámetros de protección criptográfica.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.