Trezor solicitó el 30 de octubre de 2026 a quienes compraron billeteras mediante el antiguo revendedor CryptoBilis que transfieran sus activos de inmediato. La alerta técnica se emitió tras detectarse un posible implante de hardware dentro de una unidad Safe 5 comercializada en el sudeste asiático.
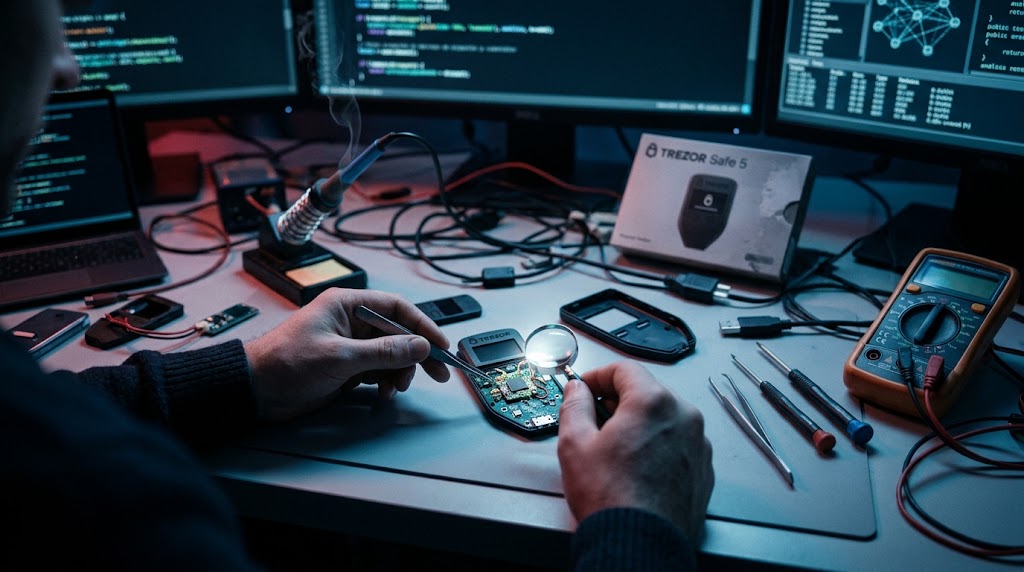
El reporte provino de un usuario en Indonesia que adquirió el dispositivo en Tokopedia durante agosto de 2026. La notificación alertó sobre una placa de circuito secundaria instalada sin autorización dentro del chasis del equipo.
To the resellers who helped build Trezor: thank you, and I’m sorry 💔 pic.twitter.com/RK7KBJOshp
— Danny (@Dantoshi) October 13, 2026
De acuerdo con la descripción técnica preliminar, el componente añadido tendría capacidad para registrar datos desplegados en pantalla. La vulnerabilidad comprometería las frases de recuperación, transmitiéndolas mediante redes de telefonía celular sin requerir conexión física adicional ni alterar el sistema operativo.
El fabricante no ha recibido la unidad en sus laboratorios para el peritaje físico directo. Hasta la fecha del comunicado, la compañía confirmó que no registra reportes de capital sustraído vinculados a este incidente específico.
Danny Sanders, director comercial de la firma, declaró que optaron por priorizar la advertencia preventiva ante la credibilidad técnica del reporte recibido. La empresa declinó precisar el volumen exacto de unidades distribuidas a través de este canal comercial.
La advertencia ocurre tras los reportes del 9 de octubre de 2026, cuando usuarios registraron incidentes con dispositivos de la competencia. En ese momento, Ledger confirmó una intrusión similar en una billetera distribuida por el mismo intermediario.
Trezor admitió que los empaques de fábrica y los sellos holográficos resultan insuficientes para frenar manipulaciones físicas avanzadas. La compañía inició una revisión estructural de sus protocolos de fabricación y ensamblaje.
Antecedentes de manipulación en el mercado
El investigador de seguridad Joe Grand notificó a la compañía en agosto de 2026 sobre unidades alteradas vendidas en redes sociales. La empresa señaló entonces que sus controles de autenticidad detectaban firmware modificado, mas no intercepciones pasivas de pantalla.
Este escenario se suma a vulnerabilidades previas en la cadena logística, como la exposición de usuarios ocurrida tras fallas de almacenamiento en proveedores externos. Trezor oficializó el 13 de octubre de 2026 un plan para reducir sustancialmente su red global de distribuidores autorizados.
La investigación técnica continúa abierta a la espera del análisis forense de la placa interceptada en Yakarta.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.