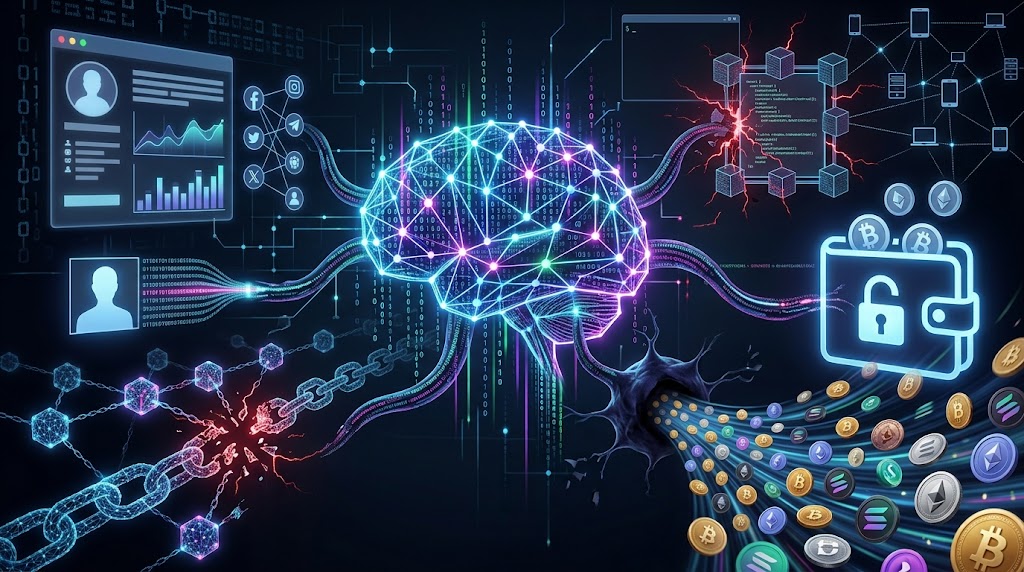
El despliegue de modelos generativos avanzados consolida una asimétrica ventaja para los atacantes dentro del ecosistema descentralizado. Lejos de crear anomalías matemáticas en la cadena de bloques, esta tecnología industrializa la explotación de interfaces periféricas, según demuestra el informe oficial del FBI sobre delitos en internet.
La creencia convencional asume que la criptografía asimétrica garantiza una protección infranqueable para los fondos. Sin embargo, la aceleración de herramientas capaces de redactar señuelos creíbles y escanear repositorios en milisegundos altera el equilibrio operativo, haciendo urgente evaluar si la automatización neutraliza los esquemas tradicionales de custodia digital.
Durante 2023, el Centro de Quejas de Delitos en Internet documentó pérdidas por fraude con criptoactivos valoradas en 5.600 millones de dólares, registrando un incremento del 45% respecto al ejercicio anterior. Este crecimiento refleja una automatización masiva del fraude financiero, impulsada por algoritmos de aprendizaje que refinan señuelos a escala.
La industrialización de la ingeniería social y el factor humano
Los vectores de penetración actuales prescinden de correos genéricos con errores tipográficos evidentes. Esta evolución involucra agentes de IA orientados al ciberataque, diseñados para perfilar desarrolladores mediante el análisis continuo de sus interacciones en repositorios públicos, redes profesionales y foros descentralizados de gobernanza técnica.
El factor psicológico constituye el eslabón más frágil en la seguridad computacional distribuida. De acuerdo con el reporte técnico de ciberamenazas de ENISA, las tácticas de ingeniería social representan aproximadamente el 60% de los incidentes observados, apalancadas por modelos de procesamiento de lenguaje natural que optimizan la efectividad del spear-phishing.
Estas herramientas recrean la cadencia comunicativa de colaboradores legítimos. Dicha capacidad expone una vulnerabilidad crítica en interfaces humanas, facilitando suplantaciones en canales corporativos antes de solicitar transferencias o permisos sobre contratos de tesorería descentralizada.
A este escenario se suman los deepfakes de voz y video en videollamadas corporativas de verificación, los cuales engañan a firmantes multifirma. Al combinarse con software de drenado automatizado de billeteras, la estafa deja de ser un evento estático para transformarse en un ataque dinámico e interactivo.
La generación masiva de billeteras fraudulentas mediante fuerza bruta acelerada constituye otra amenaza directa. Los atacantes clonan los caracteres iniciales y finales de billeteras frecuentes del usuario para inducir transferencias erróneas en historiales de transacciones, aprovechando descuidos visuales provocados por la rutina diaria.
El riesgo se agrava cuando el acceso administrativo queda expuesto por descuidos operacionales. Incidentes como el compromiso crítico de llaves privadas en StakeDAO evidencian que infiltrar el entorno de desarrollo anula de inmediato cualquier mecanismo de gobernanza descentralizada previsto en el código subyacente.
Detección automatizada de vulnerabilidades y la asimetría defensiva
Históricamente, los mayores incidentes de la industria requirieron semanas de análisis manual. Desde el hackeo a The DAO en 2016 hasta los ataques contra puentes entre cadenas en 2022, los atacantes examinaban minuciosamente contratos compilados en busca de errores lógicos o desbordamientos aritméticos antes de redactar código de explotación.
Ese esquema artesanal ha sido reemplazado por agentes autónomos capaces de parsear bytecode y árboles de sintaxis abstracta. El resultado es una velocidad de explotación sin precedentes, donde las fallas se detectan y ejecutan antes del despliegue de parches.
No obstante, el análisis estático mediante modelos lingüísticos enfrenta limitaciones severas. Una evaluación académica sobre auditoría mediante modelos masivos reveló que GPT-4 identificó 32 de 73 vulnerabilidades conocidas en finanzas descentralizadas, generando paralelamente 740 falsos positivos. Este desbalance subraya una brecha defensiva en contratos inteligentes que satura a los auditores.
Esa asimetría define el conflicto contemporáneo. Mientras el auditor defensivo necesita descartar cientos de falsas alarmas para no bloquear implementaciones legítimas, el atacante solo requiere que uno de los vectores sugeridos por la máquina sea genuinamente explotable para drenar un protocolo de préstamos o un fondo de liquidez.
Frente a esta perspectiva, equipos de ciberseguridad sostienen que la inteligencia artificial favorece a la defensa. Su postura argumenta que motores automáticos ya vigilan la mempool, simulan transacciones sospechosas y activan mecanismos de pausa en contratos antes de que una transacción maliciosa sea incluida en un bloque.
Esta postura es razonable porque los analizadores integrados en extensiones de navegador detectan firmas de aprobación ilegítimas. Cuando un usuario interactúa con un contrato trampa, el sistema predice el vaciado de activos e interrumpe la firma criptográfica.
Asimismo, redes de bots defensivos contrarrestan transacciones hostiles mediante frontrunning ético, rescatando liquidez antes de que culmine el ataque. Sin embargo, los atacantes actualizan sus algoritmos para ofuscar rutas de llamadas y evadir estos filtros automáticos.
La tesis de una mayor vulnerabilidad quedaría invalidada si la adopción generalizada de verificación formal automatizada elimina los fallos de lógica antes del despliegue en red principal, reduciendo a cero el margen de explotación y relegando los ataques a intentos estériles que no logran extraer fondos del ecosistema.
Sin embargo, un peligro latente surge del propio código fuente asistido por máquinas. Programadores que dependen de autocompletado sintáctico introducen inadvertidamente funciones inseguras y dependencias obsoletas, incrementando la superficie de ataque en proyectos que priorizan la rapidez de comercialización sobre auditorías exhaustivas e independientes.
A escala estructural, la seguridad ya no puede apoyarse en la pasividad del usuario final. Los protocolos deben migrar hacia esquemas de abstracción de cuentas con políticas de gasto limitadas, garantizando una resiliencia basada en verificación matemática que neutralice engaños basados en falsificación de identidad o señuelos persuasivos.
En los sistemas de votación descentralizada, los modelos automáticos pueden formular propuestas engañosas camufladas bajo mejoras técnicas rutinarias. La detección tardía de estas maniobras permite la captura ilegítima de tesorerías antes de que los miembros identifiquen la trampa.
Si durante los próximos dos años el porcentaje de capital drenado mediante compromisos de claves privadas e ingeniería social supera al derivado de fallas directas en el consenso de las redes, quedará demostrado que el software generativo profundizó la asimetría ofensiva explotando principalmente la psicología del usuario.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.