La custodia propia suele presentarse como la garantía definitiva para salvaguardar activos digitales sin intermediarios. Sin embargo, la confianza ciega en intermediarios físicos invalida cualquier garantía matemática si el dispositivo llega alterado antes de inicializarse.
🚨 Please get in contact with us ASAP if your funds were drained to these addresses. @SEAL_911 Telegram: [@]seal_911_bot https://t.co/YsJxbFEZt7
— Security Alliance (@_SEAL_Org) October 9, 2026
El drenaje masivo asociado a hardware manipulado vendido en el sudeste asiático por CryptoBilis demostró una brecha crítica. Evaluaciones forenses confirmadas por el consorcio de ciberseguridad _SEAL_Org sitúan las pérdidas entre 72 y más de 86 millones de dólares en fondos extraídos.
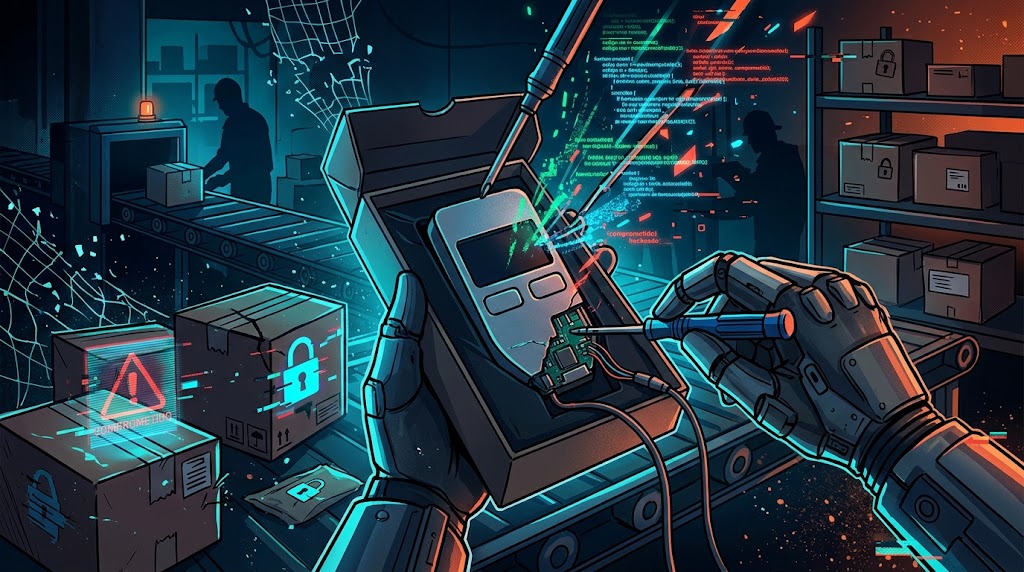
Este incidente no responde a fallos en el software criptográfico ni a vulnerabilidades en el protocolo base de una red descentralizada. Se trata de una intrusión en la cadena de suministro física donde el adversario reemplaza o manipula componentes clave antes del empaquetado.
La máxima «no tus llaves, no tus monedas» presupone que el chip genera entropía sin observadores externos. Si un intermediario altera el microcontrolador o precarga una clave privada, el entorno de aislamiento seguro queda completamente anulado desde el primer encendido.
Este vector de ataque expone una paradoja operativa dentro del sector Blockchain. Los usuarios invierten en hardware especializado para eludir el riesgo de contraparte de plataformas centralizadas, pero asumen ciegamente la integridad de transportistas, ensambladores y distribuidores locales.
La ilusión del perímetro aislado frente a la logística global
Los fabricantes delegan la venta en minoristas para sortear barreras aduaneras, costos de importación y tiempos prolongados de envío internacional. Esa decisión logística fragmenta la custodia del producto e introduce múltiples puntos ciegos donde un atacante puede interceptar paquetes y reprogramar firmware.
If you were just drained to any of the following addresses, please can you reach out to @SEAL_911 asap. Total loss is >$72M+ and increasing.
— tanuki42 (@tanuki42_) October 9, 2026
TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C
TBkcUMYC7CkTK99tkTnaStQVBastfrs9d9
TCGE3xp6YGRKXxDZiLfysgJW3f22KfMNsW…
Investigadores independientes como tanuki42_ documentaron cómo estas alteraciones eluden inspecciones visuales convencionales, afectando a usuarios que confiaban plenamente en listados de distribución verificados. Un holograma o un precinto plástico intacto no constituyen prueba técnica de que el hardware interno permanezca inalterado.
El ecosistema ya ha enfrentado amenazas severas asociadas a la exposición de datos logísticos. En 2020, la filtración de pedidos de Ledger expuso direcciones postales de miles de clientes, facilitando campañas coordinadas de ingeniería social, extorsiones y ataques físicos documentados.
El impacto no se limita al robo silencioso de fondos en protocolos Defi. De acuerdo con registros policiales citados en una investigación de Cointelegraph Magazine, Francia registró más de 90 incidentes violentos en siete meses dirigidos contra tenedores de activos digitales identificados.
Existe una postura técnica contraria que defiende el esquema actual mediante mecanismos de atestación criptográfica. Fabricantes argumentan que los elementos seguros modernos pueden rechazar firmas no autorizadas mediante pruebas criptográficas ejecutadas directamente durante el proceso de inicialización del dispositivo en la computadora.
Esta defensa técnica es válida en condiciones de laboratorio o frente a manipulaciones toscas de firmware. No obstante, pierde eficacia cuando atacantes cualificados sustituyen componentes físicos por circuitos clonados capaces de simular respuestas de atestación válidas ante herramientas de escritorio estándar.
Auditoría técnica versus viabilidad para el usuario común
Exigir que un usuario no técnico desmonte una placa base o mida voltajes con osciloscopio resulta completamente inviable. Si la verificación requiere conocimientos avanzados de microelectrónica, el principio de soberanía financiera queda restringido a un grupo minúsculo de especialistas en hardware.
La industria enfrenta la necesidad de reformular sus canales logísticos para mitigar intermediarios no auditados. Alternativas como envíos directos de fábrica bajo sellos criptográficos integrados o esquemas de computación multipartita con firmas distribuidas reducen la dependencia de un único dispositivo físico vulnerable.
Si la industria implementa atestaciones de hardware multifirma y elimina los programas de revendedores externos antes de 2027, las brechas de cadena de suministro podrían reducirse significativamente en volumen agregado.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.