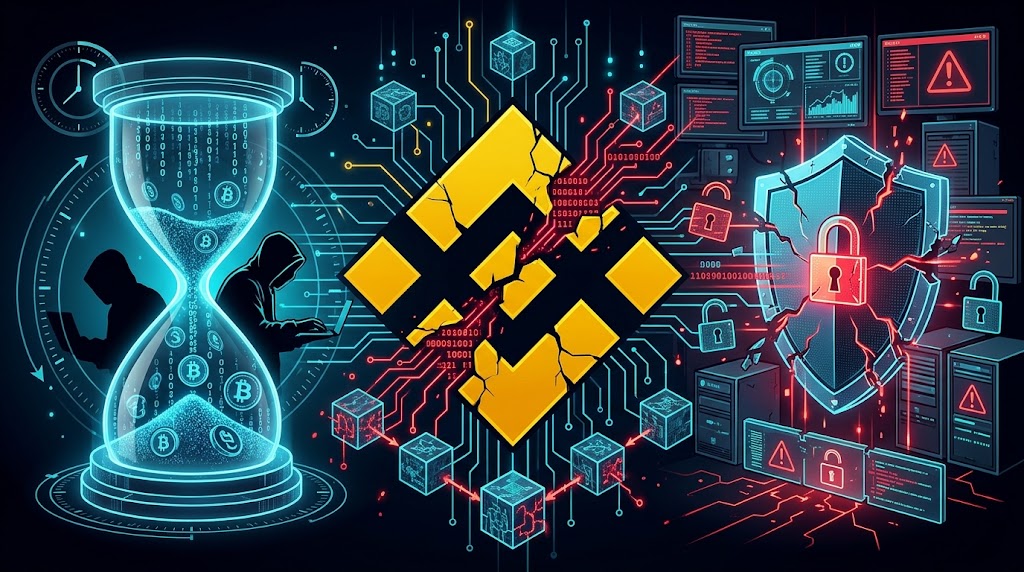
El compromiso técnico sufrido por la mayor plataforma de intercambio desmantela el mito de su superioridad defensiva. El esclarecedor análisis forense de Security Alliance documenta una realidad alarmante: adversarios sofisticados operaron dentro del perímetro corporativo durante casi dos meses antes de drenar 6.300 millones de dólares en activos digitales.
La reacción pública se ha enfocado en aplaudir la solvencia patrimonial de la compañía frente al quebranto financiero. Sin embargo, felicitar a una entidad sistémica por sobrevivir a un desfalco multimillonario equivale a confundir la capacidad de absorción con la competencia en ingeniería de seguridad.
La gravedad del suceso no radica únicamente en la cifra sustraída, sino en la permanencia inadvertida de los atacantes. Convalidar una intrusión con un acceso prolongado durante ocho semanas evidencia una ceguera defensiva inaceptable para una infraestructura que custodia más de 100.000 millones de dólares en depósitos globales.
En la seguridad informática moderna, el tiempo de permanencia representa la métrica definitiva de la resiliencia institucional. Mientras el promedio corporativo global oscila en torno a los diez días, la mayor entidad criptográfica permitió a operadores hostiles mapear sus dependencias críticas durante cincuenta y seis días.
Los vectores de ataque atribuidos a actores estatales siguen metodologías ampliamente documentadas. Tal como señalan las especificaciones oficiales de la CISA, agrupaciones como TraderTraitor recurren a ingeniería social dirigida contra ingenieros para conseguir credenciales que luego explotan mediante escalada de privilegios y persistencia metódica.
Resulta inexcusable que la vulneración de una máquina de desarrollo otorgue acceso lateral irrestricto hacia los motores de custodia. Si el compromiso de un único dispositivo de DevOps puede comprometer la infraestructura central, la organización evidencia negligencia operativa vestida de solvencia financiera.
La ausencia inadmisible de controles Zero Trust
Una infraestructura financiera moderna debe construirse asumiendo la brecha como premisa básica. Bajo los estándares de arquitectura Zero Trust, cada petición interna debe autenticarse, autorizarse y cifrarse continuamente, impidiendo que el control de un terminal secundario habilite movimientos laterales hacia claves de firma.
La ausencia de segmentación estricta entre entornos de prueba, despliegue y producción revela deficiencias estructurales graves. No es admisible que credenciales de ingeniería retengan permisos persistentes sobre tuberías críticas sin requerir confirmaciones criptográficas distribuidas o esquemas multifirma basados en hardware aislado.
La falta de telemetría conductual agrava la responsabilidad de la empresa. Ningún sistema automatizado alertó sobre transferencias anómalas de datos ni sobre la alteración sistemática de configuraciones en servidores internos durante más de mil trescientas horas de actividad intrusa continuada.
El contraste con el sector bancario tradicional desmantela las justificaciones habituales. Las instituciones financieras tradicionales operan centros de operaciones de seguridad activos las veinticuatro horas del día, sometidos a auditorías regulatorias que sancionan penalmente la incapacidad de detectar accesos no autorizados en tiempo real.
El ecosistema criptográfico pretendía superar la ineficiencia de la banca mediante código verificable y gobernanza descentralizada. Resulta paradójico que la plataforma dominante replique la opacidad corporativa más rancia, exhibiendo controles de detección sustancialmente inferiores a los de las cámaras de compensación tradicionales.
La capacidad de congelar fondos en tránsito o reponer capital mediante reservas privadas no exime de responsabilidad técnica. Esos mecanismos funcionan como parches posteriores a la catástrofe, no como defensas activas capaces de preservar la integridad operacional del mercado.
Justificaciones corporativas frente al imperativo de rigor
Los defensores de la entidad sostienen que las campañas cibernéticas avanzadas de actores estatales resultan prácticamente imposibles de bloquear al cien por cien. Argumentan que el factor humano siempre constituye el eslabón débil mediante campañas complejas de spear-phishing o suplantación de identidad.
Esta perspectiva contiene un grado innegable de verdad táctica. Cualquier organización tecnológica de escala masiva sufre miles de intentos de penetración diarios, y ningún perímetro informático contemporáneo puede considerarse inmune frente a agencias de inteligencia con presupuestos multimillonarios.
Asimismo, destacan que la velocidad de respuesta tras la primera alerta evitó una pérdida patrimonial aún mayor. Los equipos lograron contener los puentes de salida y coordinar acciones de bloqueo en cadena con validadores externos en cuestión de horas.
No obstante, la tesis sobre el fallo estructural se invalidaría únicamente si una auditoría externa independiente demuestra que los atacantes se limitaron a entornos sandboxed aislados. Si se demostrara que las llaves criptográficas principales jamás estuvieron expuestas, el dwell time perdería su connotación crítica.
Lamentablemente, la extracción masiva de fondos desmiente cualquier contención teórica del daño. Los atacantes no se limitaron a observar código; manipularon flujos de salida directamente, confirmando que la barrera entre desarrollo y custodia monetaria estaba rota.
La complacencia colectiva ante este incidente pone en riesgo la maduración de la industria. Normalizar que el mayor custodio del sector opere a ciegas durante ocho semanas destruye la credibilidad institucional necesaria para atraer capital fiduciario soberano.
El impacto sobre la confianza del mercado ya es visible. El incremento en los retiros masivos refleja una fuga acelerada de capital institucional hacia custodios cualificados y carteras de autocustodia no vinculadas a intermediarios centralizados.
Si en los próximos doce meses los reguladores internacionales implementan auditorías en tiempo real sobre la arquitectura interna de los exchanges, la dominancia de las plataformas no reguladas caerá por debajo del 40% del volumen negociado global.
Por el contrario, si el mercado ignora esta negligencia defensiva y recompensa nuevamente la liquidez por encima de la seguridad demostrable, la industria quedará expuesta a un colapso sistémico de proporciones terminales ante la próxima intrusión prolongada.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.