La confirmación de implantes físicos en monederos fríos distribuidos por el revendedor autorizado CryptoBilis expuso pérdidas estimadas entre 86 y más de 90 millones de dólares. El incidente demuestra que la seguridad criptográfica de un chip seguro carece de valor si la cadena de custodia física se rompe antes del desempaquetado.
El mercado asumió durante una década que el aislamiento de red garantizaba protección absoluta. Sin embargo, la intervención de componentes en el canal de distribución traslada el vector de ataque desde el software hacia la logística analógica, donde las defensas tradicionales resultan ineficaces frente a modificaciones imperceptibles.
Comprender esta brecha resulta urgente porque miles de usuarios adquirieron estos equipos bajo la promesa de soberanía monetaria. Si el hardware llega intervenido de origen, la generación de frases de recuperación ocurre en presencia de un adversario silencioso que exfiltra credenciales sin activar ninguna alerta técnica.
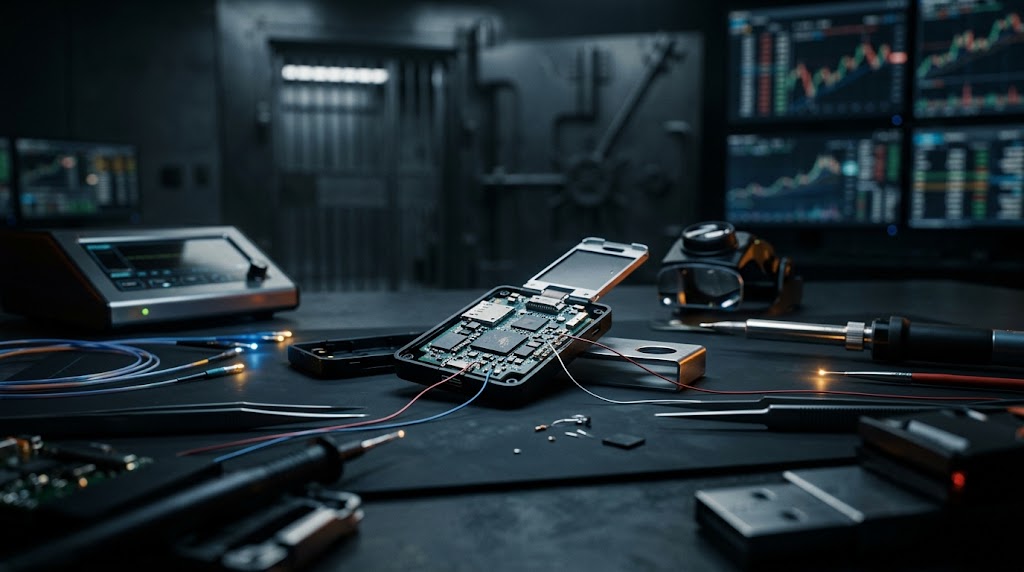
El informe de SecurityWeek sobre el ataque de hardware detalla que los atacantes soldaron microcontroladores espía debajo de las pantallas de dispositivos Ledger. El circuito espía interceptaba los píxeles de las 24 palabras durante la inicialización para transmitirlas mediante redes celulares.
Esta intervención física no alteró el código ni atacó el Secure Element, permitiendo que el dispositivo aprobara sin errores la verificación de autenticidad de Ledger Live. La firma francesa solicitó a CryptoBilis suspender inmediatamente la venta y distribución de todos sus terminales.
Para profundizar en el debate técnico sobre los límites de los dispositivos físicos, conviene analizar por qué la autocustodia fría fracasa cuando intervienen vectores logísticos no auditados.
La vulnerabilidad de la última milla logística
El estándar federal NIST SP 800-161 Revision 1 define con rigor la gestión de riesgos en cadenas de suministro tecnológicas. Advierte que la dependencia de distribuidores externos crea superficies de intercepción donde los controles lógicos quedan totalmente desarmados.
Históricamente, los ataques de hardware requerían laboratorios estatales de alta complejidad con presupuestos millonarios. El caso CryptoBilis comprueba que modificaciones a nivel de circuito impreso ahora operan con fines de lucro criminal directo en distribuidores comerciales autorizados sin levantar sospechas en los envoltorios originales.
El comprador minorista carece de microscopios, estaciones de soldadura o conocimientos de ingeniería inversa para inspeccionar una placa base. Por tanto, la verificación física recae en la fe ciega hacia una empresa de transporte y un comerciante intermediario.
Este compromiso de infraestructura física redefine las decisiones de resguardo de capital en activos digitales. Fenómenos paralelos, como el hecho de que el suministro de activos tokenizados gane tracción corporativa, evidencian cómo el capital busca entornos operativos con menores barreras de fricción técnica individual.
La tesis contraria argumenta que este incidente no representa una falla criptográfica de la autocustodia, sino una simple estafa logística atribuible a revendedores no oficiales o negligencia de canal. Quienes defienden esta postura sostienen que adquirir dispositivos directamente de fábrica neutraliza cualquier riesgo de manipulación.
Esta objeción pierde solidez cuando se constata que CryptoBilis figuraba como distribuidor oficial certificado por Ledger en el sudeste asiático. La legitimidad del canal no garantizó la inviolabilidad física del producto durante su almacenamiento o tránsito.
La paradoja institucional y el dilema de custodia
La fragilidad logística de las carteras frías fortalece el argumento comercial de los fondos cotizados regulados. En el folleto de registro de iShares Bitcoin Trust ante la SEC, se especifica que la custodia física descansa en bóvedas institucionales altamente reguladas como Coinbase Custody.
Para un inversor institucional o patrimonial, delegar la custodia a fiduciarios regulados con seguros contra robo elimina el riesgo personal de manipulación de hardware. La fricción de almacenar llaves privadas físicas se percibe ahora como una carga operativa desproporcionada.
Esta dinámica confronta directamente el principio fundacional de la industria de “no tus llaves, no tus monedas”. Paradójicamente, la búsqueda de soberanía individual mediante dispositivos electrónicos expuso a los tenedores a pérdidas irreversibles sin posibilidad de recurso legal inmediato.
La tesis de la obsolescencia de la custodia fría individual quedaría invalidada si los fabricantes adoptaran mecanismos de atestación física multifactorial descentralizada. Diseños con carcasas transparentes de resina epoxi sólida o circuitos de detección tamper-evident comprobables matemáticamente restaurarían la confianza.
Asimismo, arquitecturas de multifirma distribuidas entre fabricantes heterogéneos mitigan por completo el fallo de un dispositivo singular intervenido. Ningún implante aislado en una pantalla puede comprometer un esquema que requiere tres firmas independientes de hardware distinto.
Si las firmas de hardware wallet no implementan esquemas de fabricación auditables y envíos directos criptográficamente sellados en los próximos dieciocho meses, una porción superior al cuarenta por ciento del capital minorista de largo plazo migrará hacia custodios institucionales regulados.
Este artículo tiene fines informativos y no constituye asesoramiento financiero.